一台被攻破的笔记本
币安初步调查称:一名 DevOps 工程师的笔记本电脑被攻破,攻击者借此访问了一个服务容器,提交了未授权的提现交易。
官方原话:We have found no evidence of any wallet private key leak.
(未发现任何钱包私钥泄漏的证据)
损失由 SAFU 与公司资金全额承担 · 已冻结约 30 亿美元
事件追踪中 档案 ZT-1030 2026-10-30 · 北京时间
04:20 授权,04:24 搬空。四个小时里,约 58 亿美元 从 10 条链上离开。
官方说这是一台笔记本的错。链上说,签名是钱包自己签的。
距币安承诺的「48 小时内恢复提币」· 起点 12:36 声明
两份叙述都摆在桌面上。它们只有一句话对不上。
币安初步调查称:一名 DevOps 工程师的笔记本电脑被攻破,攻击者借此访问了一个服务容器,提交了未授权的提现交易。
官方原话:We have found no evidence of any wallet private key leak.
(未发现任何钱包私钥泄漏的证据)
损失由 SAFU 与公司资金全额承担 · 已冻结约 30 亿美元
Binance 14 收到一笔包含约 50 个连续 nonce 的 EIP-7702 授权交易,其中一个生效,热钱包被委托给攻击者合约,随后被批量扫空。
链上分析的一致结论:这些授权。
未验证合约 · 隐藏恶意逻辑 · 60+ 种代币转移清单
如果私钥没有泄漏——那 50 个签名,是谁按下去的?
签发环境本身被拿走,签名在攻击者手里完成。
系统仍在正常签名,只是签的内容被人换掉了。
有人拥有合法权限,在合法的时间,做了不合法的授权。
三种可能并存于同一张分析图里。官方通报点了第一种的近亲——「被攻破的笔记本」,但否认了「私钥泄漏」。
从 Tornado Cash 的一笔 gas 费,到热钱包被交给别人的合约。
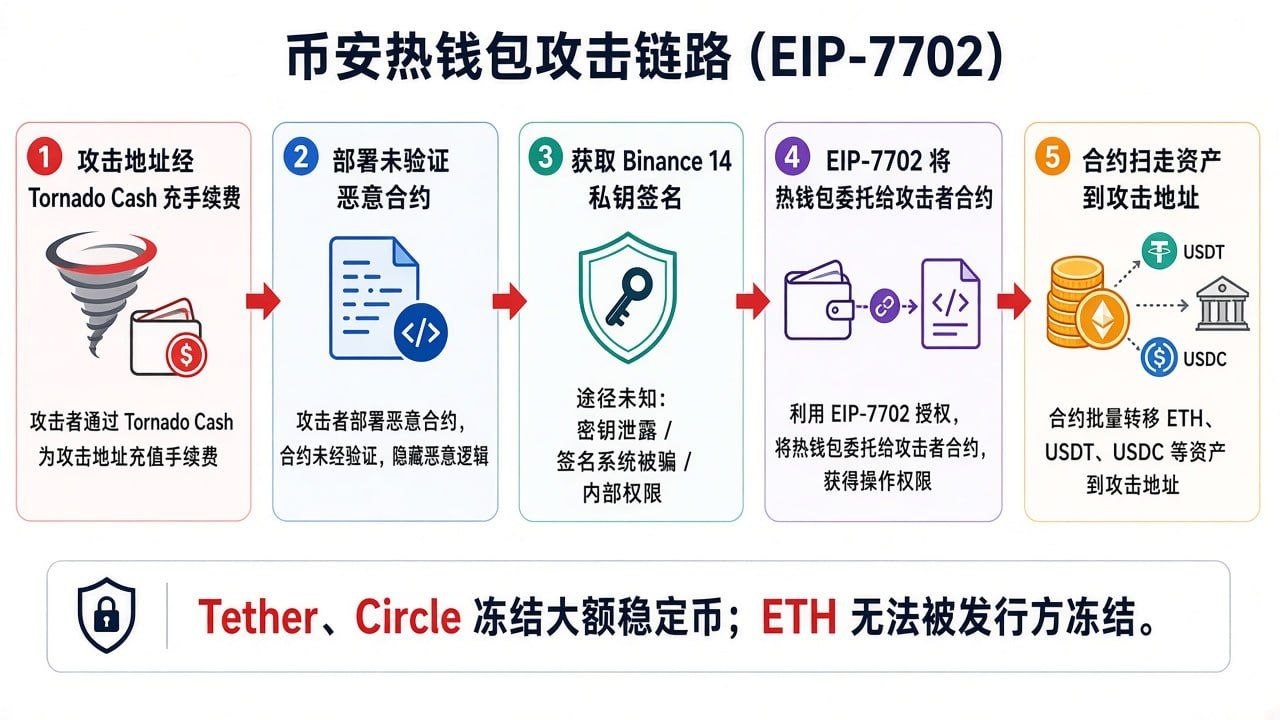
10/28–29,攻击地址从 Tornado Cash 分多次提取约 0.1 ETH 级别的 gas。
准备阶段合约未验证,逻辑隐藏;用测试地址做过 EIP-7702 委托与扫荡演练。
演练阶段途径未知:密钥泄露 / 签名系统被骗 / 内部权限。三种说法至今没有一种被证实。
关键一步04:20,约 50 个连续 nonce 的授权交易打向 Binance 14,命中一个,钱包操作权转移。
04:20 北京时间04:24 起,ETH、USDT、USDC 与 60 多种代币被合约批量转出。
04:24 北京时间EIP-7702 让一个普通钱包「临时变成合约」——这本来是给账户抽象用的功能。这次,它被用来给热钱包换了个主人。
两份母带。一份带解说,一份没有声音。
影像封存中
两份母带需暗号解锁。预览片段已开放。
影片一 02:11 · 影片二 03:27
影片一为社区二次创作解说(0xkevin),字幕时间戳与链上第一笔授权一致;影片二为无声还原画面。
从第一笔 gas 到官方定损,再到有人开始点名。
攻击地址从 Tornado Cash 提 gas,部署清扫合约,用测试地址跑通一次委托。
Binance 14 收到约 50 个连续 nonce 的 EIP-7702 授权,命中后钱包被委托给攻击者清扫合约。
约 16.7 万 ETH、16.15 亿 USDT,加 60 多种代币(RLUSD、wBETH、UNI、ENA、PEPE、LINK、AAVE…)转出至新地址。
Binance 16 用自身私钥签名,转出约 2.8 万 ETH 至同一接收地址。
通过已委托的 Binance 14 权限,从 Hot Wallet 34 等地址转出约 7.8 亿,后续再加约 4300 万 USDC。
0xngmi 给出测算:托管资产 1440 亿,扣除稳定币冻结后,净损失约 10 亿,占比 0.69%。
「Loss might be a bit higher than that, but will cover.」——这是官方口径第一次松动。
币安华语账号通报:已冻结近 30 亿美元,正与执法部门、发行方、链上情报机构协作。
首次给出完整口径:影响约 63 亿美元,已冻结约 30 亿,用户资金安全,损失由 SAFU 与公司承担。
充提暂停,称正在对提现服务与相关地址做安全改造,预计 48 小时内恢复。
CNN 报道称朝鲜对此次约 60 亿美元的盗窃负责;官方声明里,没有出现这个国家。
Nansen 把 10 条链上的流出画成了一张图:一条主河,几条支流,和一片被冻住的湖。
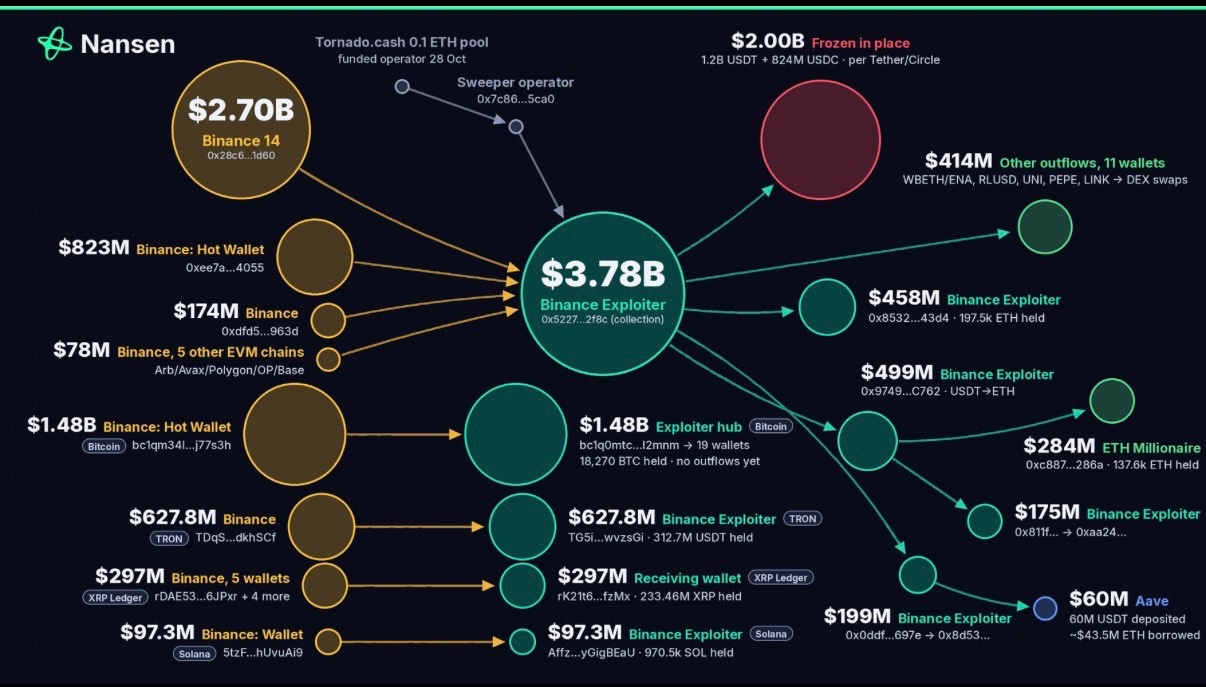
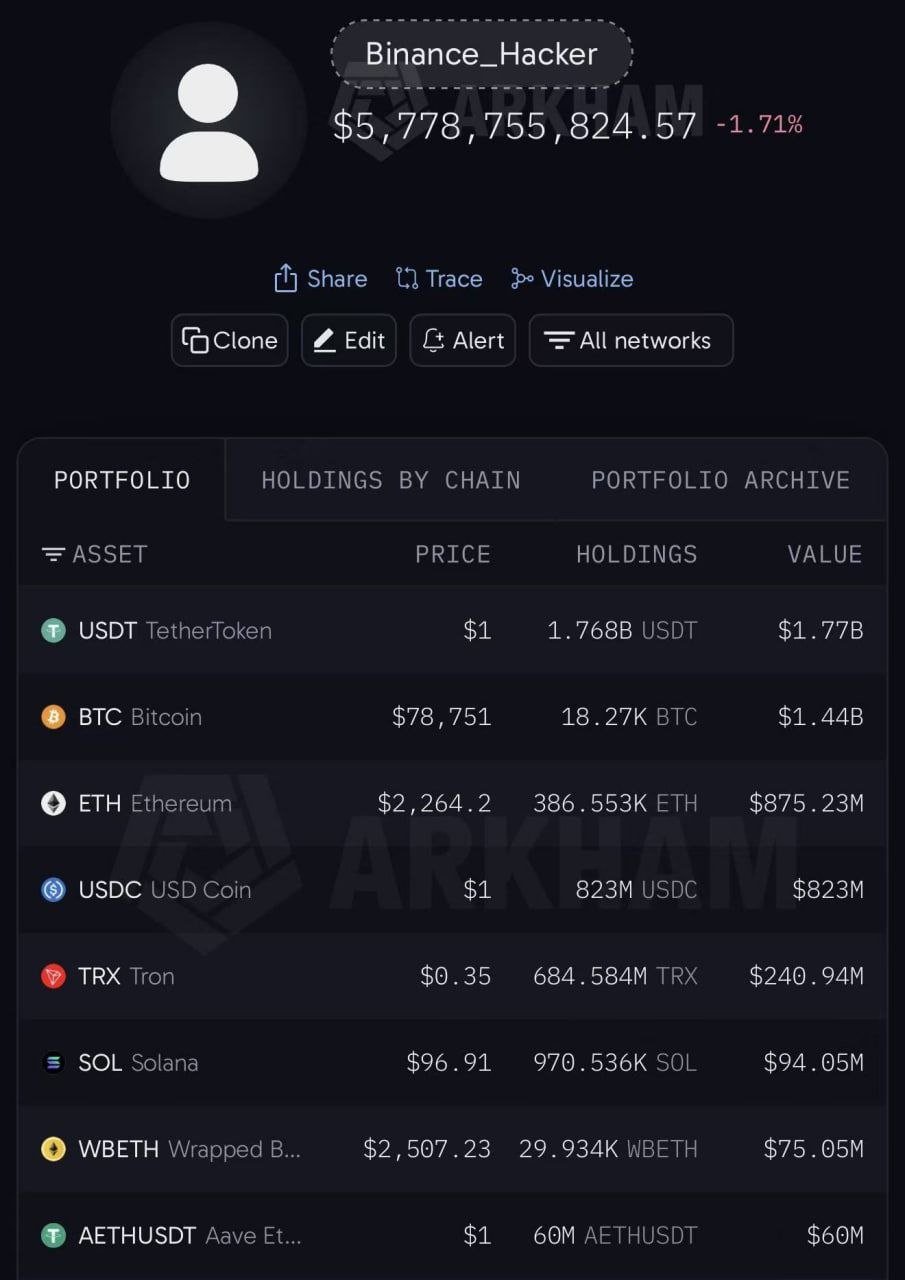
主归集地址里的 18,270 BTC 至今没有移动。ETH 与山寨币被换成了 ETH,USDT 被冻住,比特币躺着不动。
要么在等,要么在洗。两种解释,都指向同一个事实:这批钱还在链上,只是不在你手里。
数据:Nansen / Arkham · 截至 10-30 15:00
Lookonchain 逐笔拆解:58 亿美元,18 种主要资产,冻结 24.35 亿。
口径:Lookonchain 统计,截至 10-29 23:00 UTC。稳定币能被发行方冻结,ETH 与 BTC 不能——这是这场追回里最大的不对等。
“Binance has 144bn of assets under custody, with USDT and USDC frozen the total loss now is around ~1bn, which is only 0.69% of their total assets under custody. They'll cover it from balance sheet easily.”
同一笔钱,三种说法:官方说影响 63 亿,链上说流出 58 亿,市场说净损 10 亿。差额全在「冻住了多少」这四个字上。
逐字转录,未做删改。原文链接附在每段末尾。
The estimated total impact sits at around $6.3B. We have worked with blockchain partners to freeze affected assets, with ~$3 billion frozen on-chain so far.
截至目前,相关资金已冻结近 30 亿美元。币安团队继续与执法部门、资产发行方、区块链情报机构及行业合作伙伴密切协作。
We expect to begin resume withdrawal services in the next 48 hours. User funds SAFU.
Loss might be a bit higher than that, but will cover. 🙏
User funds are SAFU! Yet, this pregnant lady 👇 pulled an all nighter, along side hundreds of Binancians. It hurts, but we will survive. 💪
@cz_binance 🔥😂
13:12,CNN 的报道先给出结论:朝鲜。官方声明里,这个词一次都没出现。
CNN:朝鲜对约 60 亿美元的币安盗窃负责。@WatcherGuru 转发,10,013 赞。
币安声明:「engaged law enforcement and blockchain intelligence partners」——没有任何国名。
资金流向与历史 Lazarus 案件的归集手法一致:多链同步、整数拆分、归集后静止。
如果是一台被攻破的笔记本,为什么结论先由媒体给出,而不是复盘报告?
点击涂黑处,可以看到目前最接近的解释——都还不是定论。
官方说私钥没泄漏,链上说签名来自钱包自身私钥。
50 个连续 nonce 只命中 1 个,其余未生效。
Tether 冻结 15.8 亿,Circle 冻结 8.23 亿。
18,270 BTC 仍在归集地址。
提现暂停,承诺 48 小时内恢复。本页顶部有倒计时,起点是 12:36 那份声明。
官方说「A comprehensive report with the root cause will follow」。